El 31 de marzo de 2026 marcará un antes y un después en la historia del desarrollo de software. Lo que comenzó como un rumor en redes sociales se confirmó rápidamente: el código fuente de Claude Code, la herramienta de interfaz de línea de comandos (CLI) más avanzada de Anthropic, se filtró debido a un error humano en el empaquetado de su registro en npm. El incidente se ha convertido, en pocos días, en un caso de estudio sobre la seguridad en herramientas de IA.
Este evento no es solo una anécdota de ciberseguridad; es un vistazo sin precedentes al "motor" que impulsa una de las herramientas de IA más sofisticadas del mundo.
Anatomía de un error: ¿Cómo sucedió?
La filtración se originó en la versión 2.1.88 del paquete @anthropic-ai/claude-code. Por un descuido en los scripts de publicación, se incluyó un archivo de mapa de fuentes (.map) de 59.8 MB. Este archivo, diseñado originalmente para depuración, contenía referencias directas a un archivo comprimido con el código fuente original en TypeScript, alojado en un bucket de Cloudflare R2.
El investigador de seguridad Chaofan Shou (@Fried_rice) fue el primero en dar la voz de alarma. En cuestión de horas, el repositorio fue clonado y distribuido en GitHub, alcanzando miles de estrellas y bifurcaciones antes de que Anthropic pudiera reaccionar. Aunque la empresa ha aclarado que no hubo exposición de datos de clientes ni credenciales, el daño en términos de propiedad intelectual es incalculable.
¿Qué ha salido a la luz? El interior de "Claude Code"
La filtración excede las 512,000 líneas de código, revelando una arquitectura diseñada para la eficiencia extrema. Entre los hallazgos técnicos más profundos se encuentran:
- Arquitectura de Agentes y Orquestación: Se ha revelado cómo Anthropic maneja los "enjambres" (swarms). El sistema no es una única llamada a un modelo, sino una orquestación compleja de sub-agentes especializados en tareas como lectura de archivos, ejecución de bash o búsqueda semántica.
- Gestión de Contexto y Memoria: El código muestra algoritmos avanzados para la compresión de conversaciones y la extracción de memorias persistentes, permitiendo que Claude "recuerde" decisiones de diseño en sesiones largas sin exceder los límites de tokens.
- Seguridad y Ganchos de Permisos: Se ha podido auditar el sistema de "hooks" que solicita la aprobación del usuario antes de ejecutar comandos destructivos, proporcionando un modelo a seguir para otras herramientas de IA con alta capacidad de acción.
- Stack Tecnológico Moderno: El uso de Bun como runtime, React con Ink para la interfaz de terminal, y una integración profunda con Zod para la validación de esquemas, demuestra que Anthropic está en la vanguardia de las tecnologías web aplicadas a herramientas locales.
Reflexión: ¿Cómo afectará esto a la industria del software?
La filtración de Claude Code tendrá ondas de choque profundas y duraderas:
1. El fin del "foso" de los agentes
Hasta ahora, la forma exacta en que las grandes empresas de IA orquestaban sus agentes para realizar ediciones de código seguras y eficientes era un secreto comercial bien guardado. Con estos archivos expuestos, se ha eliminado gran parte de la ventaja técnica de Anthropic. Cualquier startup ahora puede estudiar y replicar los patrones de diseño que costaron millones de dólares en investigación. Veremos una explosión de herramientas de código abierto que igualarán la capacidad de Claude Code en meses, no años.
2. Mayor riesgo y escrutinio en la seguridad
La transparencia tiene un doble filo. Por un lado, permitirá auditorías públicas de seguridad. Por otro, ofrece a los atacantes una "hoja de ruta" para encontrar vulnerabilidades. Los investigadores ya están analizando el código para diseñar ataques de inyección de prompts más efectivos o formas de engañar al agente para que ejecute comandos maliciosos en segundo plano. La industria entera se verá obligada a robustecer sus sistemas de defensa.
3. La amenaza del malware "fake leak"
Un fenómeno colateral peligroso es la aparición de repositorios falsos que prometen "el código filtrado de Claude", pero que en realidad contienen troyanos de acceso remoto (RATs). La curiosidad de los desarrolladores está siendo utilizada como vector de ataque en una campaña de ingeniería social masiva.
4. Estandarización de facto
Al ver cómo Anthropic ha implementado el Model Context Protocol (MCP) para conectar a Claude con herramientas locales, es altamente probable que este protocolo se consolide como el estándar universal. La filtración actúa involuntariamente como una documentación de "mejor práctica" para toda la industria.
Un regalo envenenado
Para Anthropic, esto es un desastre de gestión de lanzamientos. Para la comunidad global, es una clase maestra gratuita de ingeniería de software de vanguardia. Estamos ante la "desmitificación" de la IA avanzada: el código ha demostrado que detrás de la magia de Claude hay una ingeniería rigurosa, miles de líneas de lógica defensiva y una arquitectura brillantemente estructurada.
La industria no volverá a ser la misma. El listón ha subido, y ahora todos conocemos los secretos de la herramienta que aspiraba a dominar el escritorio de cada programador.
Nota: Se recomienda a la comunidad extremar las precauciones y evitar descargar el código de fuentes no oficiales para prevenir infecciones por malware.
Qué enseña este caso sobre la seguridad en herramientas de IA
La filtración de Claude Code no fue un ataque sofisticado. No hubo explotación de una vulnerabilidad en el modelo ni acceso indebido a credenciales. Fue un descuido en el empaquetado de una publicación: un archivo de depuración viajó donde no debía. Esa es la primera lección y también la más incómoda: la mayor parte de los incidentes graves llega por fallos humanos en procesos rutinarios, no por ataques de película.
La segunda lección afecta a la seguridad en herramientas de IA con capacidad de acción. Cuando un sistema puede leer archivos, ejecutar comandos o modificar un entorno, el diseño de sus permisos deja de ser un detalle y se convierte en el núcleo. Lo que la filtración dejó ver es que esos sistemas incluyen ganchos de permisos que piden aprobación antes de ejecutar comandos destructivos. No es casualidad: es el tipo de control que cualquier herramienta con poder real sobre un sistema necesita.
La tercera lección es de expectativas. Publicar código fuente, aunque sea por accidente, tiene doble filo. Permite auditorías públicas y mejora el conocimiento común, pero también ofrece a los atacantes una guía para buscar puntos débiles. En este caso, los investigadores ya están analizando el código para diseñar ataques de inyección de prompts más eficaces o formas de engañar al agente para que ejecute comandos en segundo plano. La seguridad en herramientas de IA, por tanto, no termina en el lanzamiento: continúa durante toda la vida del producto.
Cómo revisar una herramienta de IA antes de adoptarla
Este episodio ofrece una lista de comprobaciones útil para cualquier equipo que vaya a apoyarse en una herramienta de IA con acceso a sus sistemas.
- Qué permisos pide y cuándo los pide. Conviene saber si ejecuta acciones por su cuenta o si solicita aprobación antes de operaciones destructivas.
- Dónde viven los datos. Hay que tener claro si el procesamiento ocurre en la nube del proveedor o en infraestructura propia, porque eso cambia por completo el análisis de riesgo.
- Cómo se publica el software. Un proceso de empaquetado descuidado puede dejar al descubierto más de lo que parece, como demuestra esta filtración.
- De dónde se descarga. Los repositorios falsos que prometen «el código filtrado» y esconden troyanos de acceso remoto recuerdan una regla básica: solo fuentes oficiales.
- Qué protocolo usa para conectar con otras herramientas. Un estándar claro y auditado facilita el control de lo que el agente puede tocar.
En proyectos donde la IA ejecuta tareas con consecuencias reales, la pregunta no es solo qué sabe hacer, sino bajo qué límites lo hace. Esa es la parte que conviene exigir antes de firmar nada, del mismo modo que se revisan las condiciones de un servicio en Firmaris antes de comprometerse.
Automatizar con criterio: el equilibrio entre capacidad y control
La tentación, después de una filtración así, es desconfiar de toda la categoría. No es el camino. Las herramientas de IA con capacidad de acción aportan mejoras serias cuando se implantan con límites claros y trazabilidad. Lo que cambia el resultado no es la potencia del modelo, sino la arquitectura que lo envuelve: permisos explícitos, registro de lo que se ejecuta y revisión humana en los pasos delicados.
En ese marco, un agente bien integrado trabaja sobre procesos concretos y con supervisión, como ocurre con el Agente Tribbe. La lección de Claude Code es sencilla de resumir: cuanto más puede hacer una herramienta, más importa cómo se le pone freno. Y ese freno se diseña desde el principio, no se añade después. Si tienes dudas sobre cómo encajar estas piezas en tu operativa, puedes escribirnos desde la página de contacto.
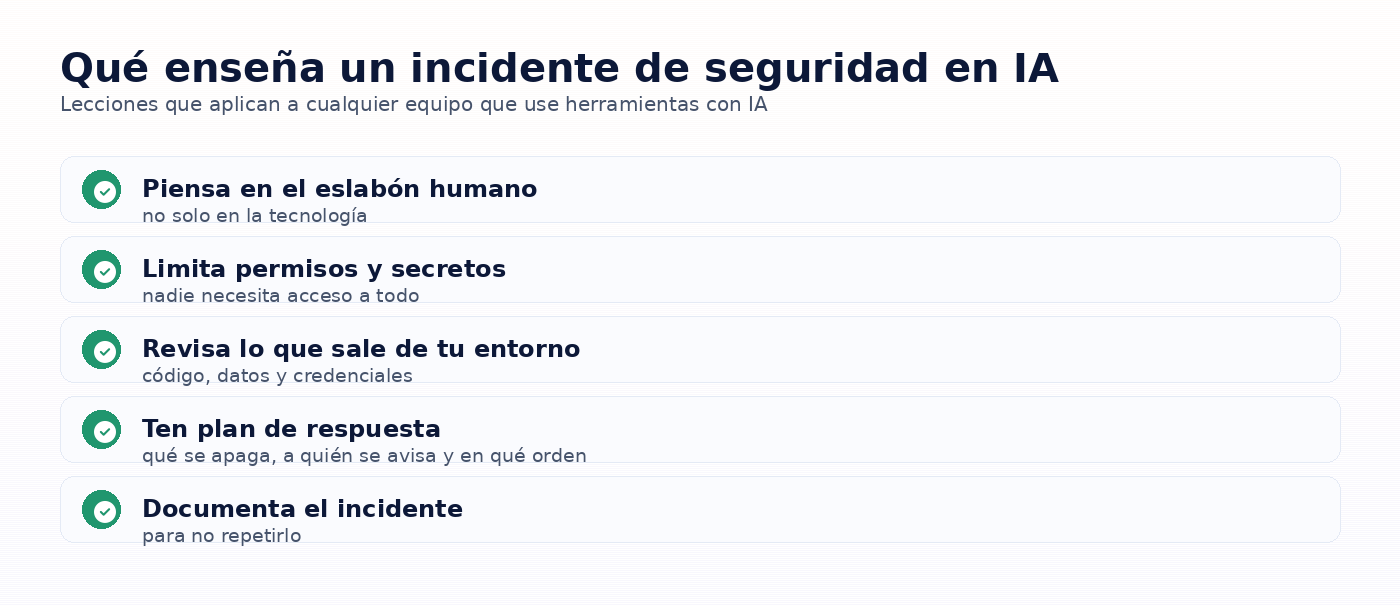
Lecciones que aplican a cualquier equipo que use herramientas con IA
Preguntas frecuentes
¿Qué se filtró exactamente en el caso de Claude Code?
El código fuente de la herramienta. La filtración se originó en la versión 2.1.88 del paquete, al incluirse por error un archivo de mapa de fuentes de 59,8 MB con referencias al código original en TypeScript.
¿Se expusieron datos de clientes o credenciales?
No. La empresa aclaró que no hubo exposición de datos de clientes ni credenciales. El daño se centró en la propiedad intelectual.
¿Por qué afecta esto a la seguridad en herramientas de IA en general?
Porque deja a la vista cómo se orquestan agentes con capacidad de acción, incluidos los controles que piden permiso antes de ejecutar comandos destructivos. Aprender de ese diseño sirve para cualquier herramienta similar.
¿Qué riesgo inmediato deben evitar los desarrolladores?
Descargar supuestos «códigos filtrados» de fuentes no oficiales. Varios repositorios falsos esconden troyanos de acceso remoto y aprovechan la curiosidad como vector de ataque.
En resumen
- La filtración se debió a un error humano en el empaquetado de una publicación, no a un ataque contra el modelo.
- El material expuesto supera las 512.000 líneas de código y desvela la orquestación de agentes, la gestión de contexto y los ganchos de permisos.
- Para la industria, reduce el foso técnico entre grandes empresas y startups, y empuja la estandarización del Model Context Protocol.
- La seguridad en herramientas de IA exige permisos explícitos, trazabilidad y revisión humana en los pasos delicados.
- Regla básica: descargar código solo de fuentes oficiales y desconfiar de las copias milagrosas.